
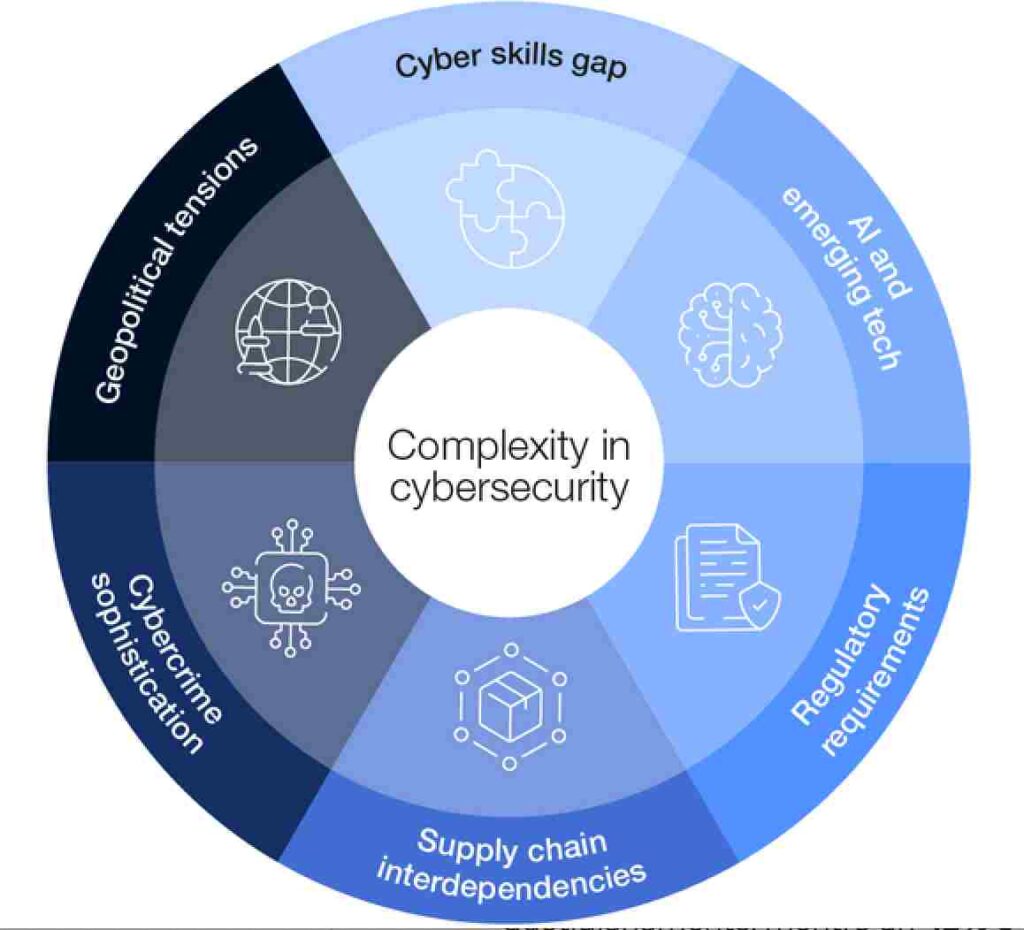
Nel 2025, la sicurezza informatica continua a essere una priorità strategica per aziende, istituzioni e utenti finali, in un contesto di sviluppo tecnologico accelerato e crescente complessità delle minacce. Secondo Global Cybersecurity Outlook del World Economic Forum, il 54 % delle grandi organizzazioni considera la vulnerabilità della supply chain come il rischio principale per la resilienza digitale stando ai dati del World Economic Forum.
Contestualmente, quasi il 60 % dichiara che le tensioni geopolitiche hanno inciso direttamente sulle proprie strategie di sicurezza informatica. Questo quadro evidenzia come anche fattori esterni influenzino la percezione e la gestione del rischio informatico. Inoltre, la rapida adozione dell’AI crea potenziali vulnerabilità: il 66 % delle organizzazioni prevede che l’impatto dell’AI sulla sicurezza sarà significativo, ma solo il 37 % ha processi per valutare strumenti AI prima del loro deployment.
Il fenomeno emergente dell’AI generativa amplifica ulteriormente le minacce nell’ambito della sicurezza informatica: il 47 % delle organizzazioni ritiene che i progressi degli avversari basati sull’intelligenza artificiale generativa stiano infatti aumentando social engineering e phishing sofisticati, con il 42 % delle controparti che già rilevano un aumento di tali attacchi nel 2024 sempre secondo i dati del World Economic Forum. Questi numeri dimostrano come la sicurezza informatica nel 2025 richieda non solo tecnologie difensive avanzate, ma anche governance strategiche direzionate alla compliance, al controllo delle supply chain e all’integrazione etica e valutata dell’AI.
Sicurezza informatica: la vulnerabilità informatica nelle PMI e le tipologie di vulnerabilità
Una problematica nel contesto della sicurezza informatica è rappresentata dalla mancanza di consapevolezza riguardo la vulnerabilità informatica delle PMI che ostacola un corretto approccio strategico alla cybersecurity.
Attraverso un’aggregazione delle imprese che hanno ottenuto punteggi simili, l’Osservatorio Cybersecurity & Data Protection del Politecnico di Milano ha suddiviso le PMI in 4 livelli di maturità:
- Principianti: il 20% delle PMI hanno una scarsa percezione del rischio cyber e faticano ad avviare un percorso per la gestione della cybersecurity;
- Informate: il 35% delle PMI intervistate non sono ancora pienamente consapevoli del rischio cyber e degli strumenti necessari per mitigarlo;
- Consapevoli: le PMI “consapevoli” hanno una buona postura per quanto riguarda l’approccio strategico ma fanno più fatica nelle attività di identificazione;
- Mature: il 14% delle PMI hanno piena consapevolezza del rischio cyber e delle misure necessarie a monitorarlo e mitigarlo.
Infine dalla Ricerca dell’Osservatorio Cybersecurity & Data Protection emergono quattro tipologie di vulnerabilità informatica che aumentano il rischio di esposizione delle aziende agli attacchi cyber:
- sistemi informatici obsoleti o eterogenei;
- aggiornamenti e patch non effettuati regolarmente;
- esposizione a filiere aziendali strategiche;
- noncuranza e scarsa consapevolezza dei dipendenti.
Minacce emergenti: deepfake, AI generativa e scansioni automatizzate
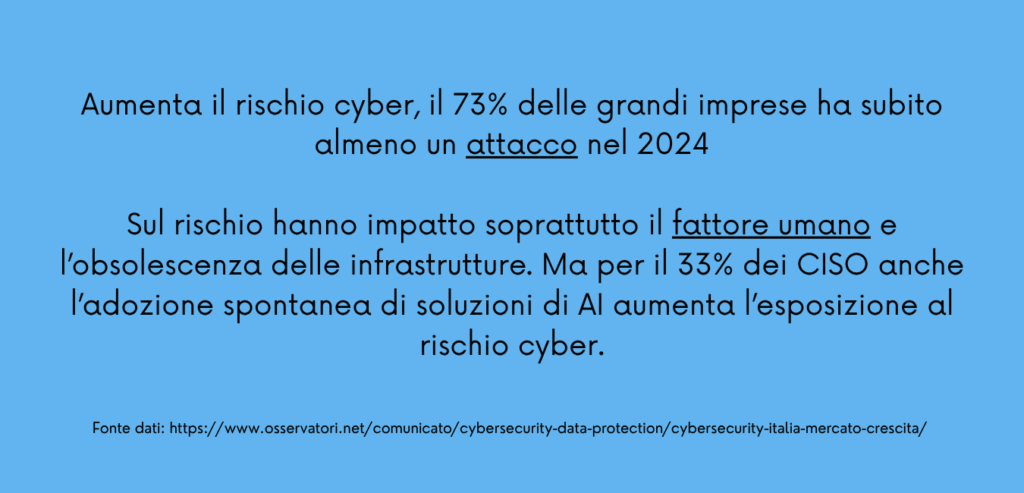
I cybercriminali stanno sfruttando la GenAI e i deepfake per attacchi mirati sempre più sofisticati, rendendo difficile distinguere contenuti autentici da falsi e mettendo sempre più a rischio la sicurezza informatica nelle imprese. In Italia le attività di scanning attivo sono aumentate del 1 076 %, da 4,21 a 49,46 miliardi; globalmente l’incremento è stato del 16,7 %, raggiungendo 1,16 trilioni di scansioni al secondo. Inoltre, sulle credenziali rubate circolano 1,7 miliardi di account, alimentando attacchi basati su credential stuffing in aumento del 42 %.L’AI sta diventando sempre più centrale nella sicurezza informatica. Secondo i dati Cybersecurity Readiness Index 2025: il 77 % delle organizzazioni italiane lo utilizza per il rilevamento di anomalie, il 60 % per la risposta automatica, e il 62 % per il ripristino post-incidente. Tuttavia, solo il 30 % dei professionisti del settore la utilizza quotidianamente, mentre un 42 % è in fase di test, e il 10 % rifiuta di adottarla.
Nuovi modelli: zero trust, MDR e architetture moderne
L’adozione del modello di sicurezza Zero Trust supera l’80 % delle grandi imprese nel 2025. Servizi gestiti come Managed Detection & Response (MDR) sono in rapida crescita: il 50 % delle organizzazioni li utilizzerà nel 2025, e il 94 % già li considera per il futuro. Questi approcci permettono di ridurre i tempi di rilevamento e risposta fino al 50 % e contenere i costi operativi per la sicurezza informatica.
La situazione oggi: investimenti e carenza di talento professionale
In Italia, sempre secondo i dati del Cybersecurity Readiness Index 2025, solo il 4 % delle organizzazioni ha raggiunto un livello di maturità adeguata nella sicurezza informatica. Il 98 % delle aziende pianifica aggiornamenti della propria infrastruttura IT, ma appena il 9 % destina oltre il 20 % del budget IT alla sicurezza informatica. Inoltre, l’83 % delle organizzazioni italiane segnala la mancanza di professionisti qualificati come criticità principale.
Conformità normativa e scenari regolatori
In Europa la direttiva NIS2, il regolamento DORA (per la resilienza operativa del settore finanziario) e il Cyber Resilience Act estendono e rafforzano i requisiti di sicurezza per le infrastrutture critiche e i fornitori ICT, con applicazione a partire dal 17 gennaio 2025. Le aziende dovranno investire in compliance e resilienza informatica per evitare sanzioni e garantire continuità operativa.
In sintesi quindi le raccomandazioni per le aziende nel 2025 al fine di rafforzare la sicurezza informatica comprendono:
-
Adottare strategie proattive: shift da posture reattive a modelli Zero Trust e monitoraggio continuo;
-
Formare le persone: rafforzare la cultura della sicurezza informatica attraverso training, phishing simulation e awareness;
-
Integrare AI con supervisione: bilanciare automazione e analisi esperta per massimizzare benefici ed evitare bias:
-
Affidarsi a MDR/MSSP: per coprire carenze interne e ottenere protezione 24/7 da cyber-minacce sofisticate;
- Prepararsi a normative EU: allinearsi a DORA, CRA e NIS2 con audit, policy e governance strutturate.
Conclusioni
Nel 2025, il costo mondiale del cybercrime è stimato in 10,5 trilioni USD all’anno, con proiezioni che arrivano a 15,6 trilioni entro il 2029. Il costo medio globale di una violazione dati nel 2024 è stato di circa 4,88 milioni di dollari, con un aumento del 10 % rispetto all’anno precedente. Inoltre, il numero di attacchi phishing e malware cresce costantemente: il 98 % delle organizzazioni ha subito attacchi di social engineering, spesso via email, che sono responsabili di oltre il 90 % dei breach.
Infine, per la sicurezza informatica il fattore umano si conferma cruciale: a livello globale, il gap di competenze nella sicurezza informatica raggiungerà 3,4 milioni di posizioni vacanti nel 2025. Solo il 14 % delle organizzazioni dichiara di avere il personale e le competenze adeguate oggi.
In sintesi quindi, la sicurezza informatica nel 2025 è alimentata da sfide tecnologiche (AI, cloud, deepfake), carenze di competenze e normative sempre più stringenti e quindi solo investendo in automazione intelligente, formazione delle risorse, moderni framework e rispettando i requisiti legislativi, le organizzazioni garantiranno una protezione efficace e proattiva e a questo scopo Go Up Consulting offre alle imprese il supporto necessario grazie a un team di professionisti strutturato, competenze, aggiornamento continuo e soluzioni innovative personalizzate, per poter adottare le soluzioni più idonee nell’ambito della sicurezza informatica.