
Negli ultimi anni, il rischio operativo ICT banca è diventato uno dei temi centrali della governance bancaria e della vigilanza europea. La trasformazione digitale, l’open banking, la diffusione dei servizi cloud e l’uso massivo di strumenti fintech hanno ampliato enormemente la superficie di rischio: un malfunzionamento ICT non è più solo un problema tecnico, ma può compromettere direttamente la continuità dei servizi finanziari e la fiducia dei clienti.
In questo contesto, il DORA regolamento (Digital Operational Resilience Act), entrato in vigore nel gennaio 2025, rappresenta un punto di svolta, imponendo alle banche europee di adottare standard comuni per la gestione del rischio ICT e di dimostrare la propria resilienza operativa banca.
L’obiettivo principale di DORA è semplice ma rivoluzionario: garantire che le banche possano continuare a operare anche di fronte a incidenti ICT significativi, estendendo l’approccio del risk management dai sistemi alla continuità dei servizi finanziari essenziali. In questo articolo analizzeremo cosa cambia per il rischio operativo ICT banca, perché la resilienza operativa banca è diventata un fattore competitivo e quali strumenti le banche devono adottare per allinearsi a DORA.
Perché il rischio operativo ICT banca è diventato centrale
Il rischio operativo ICT banca non è più un fenomeno isolato o esclusivamente tecnico. La crescente dipendenza dai sistemi digitali e dalla tecnologia cloud rende ogni incidente ICT potenzialmente critico, con impatti diretti sui servizi al cliente. I dati confermano la rilevanza di questo rischio, infatti a livello europeo più ampio, il 21,5% delle imprese ha subito incidenti di sicurezza ICT nel 2023. , il che evidenzia la crescente interconnessione tra rischi operativi e stabilità economica complessiva. Questo scenario rende chiaro che il rischio operativo ICT banca non riguarda solo la sicurezza dei sistemi, ma la continuità del business e la capacità della banca di mantenere i propri servizi in ogni circostanza.
DORA regolamento: cosa introduce davvero
Il regolamento DORA nasce per colmare un vuoto storico della vigilanza bancaria: fino a oggi le norme si concentravano principalmente sul capitale e sulla gestione del rischio finanziario, senza considerare la capacità operativa degli istituti. Con DORA, invece, la resilienza ICT diventa parte integrante della governance bancaria, e la banca deve non solo prevenire incidenti, ma dimostrare di poter continuare a operare anche in presenza di guasti significativi.
DORA introduce un paradigma nuovo: non basta prevenire, ma bisogna dimostrare di poter continuare a operare anche durante un incidente.
Il framework si basa su 5 pilastri fondamentali:
1. ICT Risk Management Framework: La banca deve avere un modello strutturato per gestire il rischio operativo ICT banca lungo tutto il ciclo di vita tecnologico: progettazione, sviluppo, esercizio, dismissione;
2. Incident reporting armonizzato: Gli incidenti ICT non sono più eventi tecnici, diventano eventi regolamentati con obbligo di classificazione, notifica e analisi root cause;
3. Digital Operational Resilience Testing: Penetration test avanzati (TLPT) obbligatori, la resilienza operativa banca deve essere dimostrata, non dichiarata;
4. Third party risk management: Il rischio operativo ICT banca include cloud, SaaS, outsourcer, la banca resta responsabile anche per i fornitori critici;
5. Information sharing: Collaborazione tra istituzioni finanziarie su minacce e vulnerabilità.
DORA sposta quindi il focus: il rischio operativo ICT banca non è più valutato solo in termini di controlli preventivi, ma sulla capacità di garantire la continuità dei servizi critici.
Come cambia il rischio operativo ICT banca con DORA
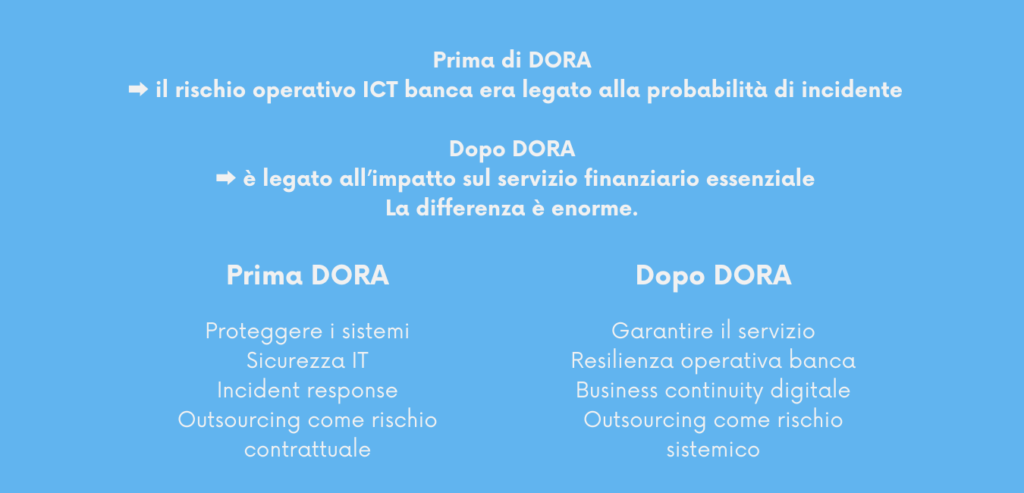
Prima di DORA, la gestione del rischio operativo ICT banca era prevalentemente orientata alla prevenzione: protezione dei sistemi, firewall, backup e disaster recovery erano considerati sufficienti. Dopo l’entrata in vigore del regolamento, invece, l’obiettivo principale diventa la continuità dei servizi finanziari essenziali, misurata in termini di impatto sul cliente e sul business. La banca deve essere in grado di operare anche in modalità degradata, garantendo l’esecuzione di pagamenti, l’accesso ai conti e l’erogazione dei servizi principali.
Questo cambiamento richiede un approccio più strutturato e integrato: il rischio operativo ICT banca non è più un problema IT isolato, ma un rischio sistemico che richiede di collegare sicurezza, business continuity e resilienza operativa banca. Il passaggio da “evitare il problema” a “gestire il problema garantendo il servizio” rappresenta una vera rivoluzione concettuale nella gestione del rischio bancario.
Resilienza operativa banca: il nuovo obiettivo della vigilanza
La resilienza operativa banca diventa la misura reale della solidità di un istituto. Non basta più proteggere infrastrutture e dati: le banche devono dimostrare di poter mantenere attive le funzioni critiche anche in caso di:
- cyberattacchi;
- errori umani;
- failure software;
- guasti hardware;
- indisponibilità cloud;
- compromissione di fornitori esterni.
Questa trasformazione comporta la definizione di indicatori concreti, come il tempo massimo di interruzione tollerabile, l’impatto sul cliente e la capacità di ripristino. La banca deve essere in grado di degradare i servizi senza interrompere completamente la fruizione critica. Eventi recenti dimostrano quanto questo sia rilevante: gli outage bancari hanno causato centinaia di ore di interruzione e milioni di clienti impattati negli ultimi anni.
Terze parti e cloud: il vero cambio di paradigma
Uno degli aspetti più innovativi di DORA riguarda la gestione dei fornitori tecnologici. L’outsourcing ICT non riduce il rischio operativo ICT banca, ma lo estende: la responsabilità della banca copre anche i fornitori critici, dai cloud provider alle piattaforme fintech e ai software core banking.
Il rischio operativo ICT banca assume una dimensione ecosistemica: non si valuta più solo il data center interno, ma l’intera catena digitale necessaria per erogare i servizi finanziari. La resilienza operativa banca diventa quindi una funzione collettiva che coinvolge l’intero ecosistema di partner e fornitori.
Come impostare un modello efficace di gestione del rischio operativo ICT banca
Adeguarsi al DORA regolamento richiede un cambiamento strutturale. Innanzitutto, occorre identificare le funzioni critiche dal punto di vista del cliente, non solo i sistemi interni. Il rischio operativo ICT banca deve essere misurato in termini di impatto sui servizi essenziali e integrato con la gestione dei fornitori.
Successivamente, è necessario eseguire test realistici di resilienza e scenari di indisponibilità, simulando sia attacchi cyber che malfunzionamenti operativi. Infine, cybersecurity, continuità operativa e gestione IT devono convergere in un unico modello integrato.
Riassumendo quindi, per conformarsi a DORA, le banche devono:
- Identificare le funzioni critiche dal punto di vista del cliente.
- Misurare il rischio ICT in termini di impatto sui servizi essenziali.
- Gestire fornitori e partner critici come parte integrante del modello operativo.
- Eseguire test realistici di resilienza e scenari di indisponibilità.
- Integrare cybersecurity, continuità operativa e gestione IT in un unico framework.
Solo così il rischio operativo ICT banca diventa un indicatore di affidabilità e la resilienza operativa della banca un vantaggio competitivo.
Conclusione
Il regolamento DORA segna il passaggio definitivo: dalla sicurezza alla resilienza. La banca del futuro non è quella che non cade mai, ma quella che non smette mai di operare. Il rischio operativo ICT banca diventa quindi una metrica di affidabilità industriale, non più solo un requisito di compliance. La resilienza operativa banca diventa un vantaggio competitivo: la fiducia digitale del cliente dipende dalla continuità del servizio.
Il rischio operativo ICT banca passa da rischio tecnico a rischio di continuità del business. Il DORA regolamento segna il passaggio dalla semplice protezione dei sistemi alla resilienza operativa banca come requisito fondamentale. Le istituzioni che interpreteranno DORA come un’opportunità per evolvere la propria architettura operativa saranno più solide, affidabili e competitive. Quelle che lo vedranno solo come un obbligo normativo rischiano di restare conformi, ma fragili.
In un mondo sempre più digitale, la differenza tra conformità e fiducia del cliente dipenderà dalla capacità di garantire continuità operativa anche di fronte agli eventi ICT più critici.